Von Safe Harbor über Schrems I und Schrems II bis zum EU-US Data Privacy Framework: Grundrechte, staatliche Überwachung und die Voraussetzungen internationaler Datenübermittlungen.
6. November 2026 · NoDSB
1. Ausgangspunkt: Internationaler Datentransfer als Grundrechtsfrage
Internationale Cloud-Dienste, Kommunikationsplattformen und IT-Infrastrukturen sind vielfach auf grenzüberschreitende Datenflüsse angewiesen. Die DSGVO gewährleistet jedoch, dass der in der Union bestehende Schutz personenbezogener Daten durch die Übermittlung in Drittstaaten nicht ausgehöhlt wird. Dabei sind insbesondere das Recht auf Privatleben (Art. 7 GRCh), der Datenschutz (Art. 8 GRCh) und der wirksame Rechtsschutz (Art. 47 GRCh) maßgeblich. Die Rechtsprechung verlangt keinen identischen Drittstaatenschutz, wohl aber ein der Sache nach gleichwertiges Schutzniveau (essential equivalence).
2. Die Systematik der Art. 44–49 DSGVO
Kapitel V DSGVO sieht Übermittlungen auf Grundlage eines Angemessenheitsbeschlusses (Art. 45 DSGVO), geeigneter Garantien wie Standarddatenschutzklauseln (Art. 46 DSGVO) sowie eng begrenzter Ausnahmetatbestände (Art. 49 DSGVO) vor. Diese Instrumente betreffen die Drittlandübermittlung und ersetzen nicht die Rechtmäßigkeit der zugrunde liegenden Verarbeitung nach Art. 6 beziehungsweise Art. 9 DSGVO. Auch die übrigen Anforderungen der DSGVO – Transparenz, Zweckbindung, Datensicherheit und gegebenenfalls Auftragsverarbeitung – bleiben bestehen.
3. Safe Harbor und Schrems I: Der Vorrang wirksamen Grundrechtsschutzes
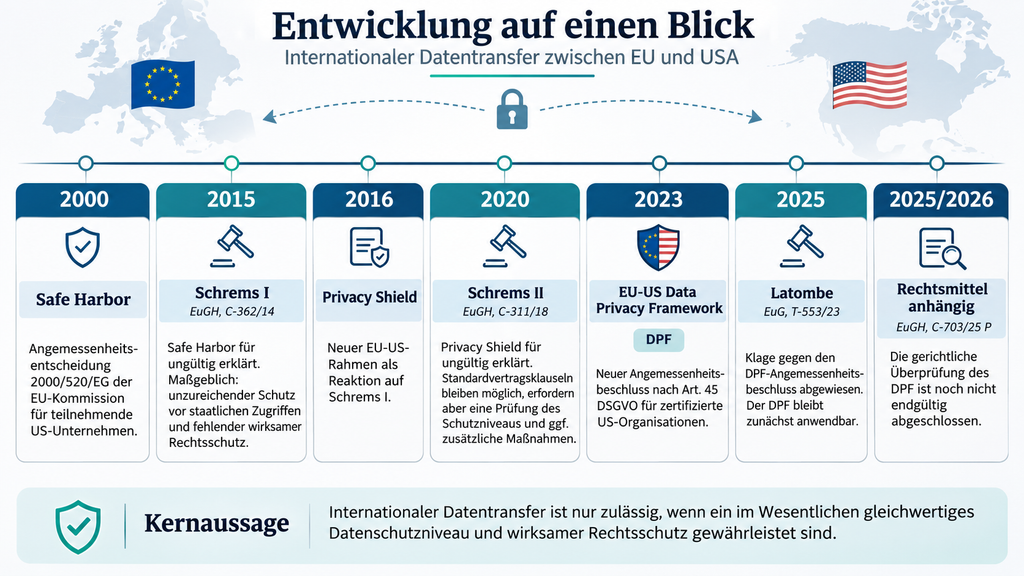
Die Entscheidung 2000/520/EG der Europäischen Kommission aus dem Jahr 2000 hatte die Safe-Harbor-Grundsätze für teilnehmende US-Unternehmen anerkannt. Am 6. Oktober 2015 erklärte der EuGH sie im Verfahren Schrems I (C-362/14) für ungültig. Die Selbstverpflichtungen von Unternehmen genügten nicht, wenn weitreichende staatliche Zugriffsbefugnisse den Schutz unterlaufen und kein ausreichender Rechtsschutz besteht. Der Gerichtshof betonte überdies die Befugnis nationaler Datenschutzaufsichtsbehörden, Beschwerden zu prüfen; die Ungültigerklärung eines Unionsrechtsakts ist den Unionsgerichten vorbehalten. Amtliches Urteil C-362/14.
4. Privacy Shield und Schrems II: Grenzen vertraglicher Garantien
Die Kommission ersetzte Safe Harbor im Jahr 2016 durch den EU-US Privacy Shield (Beschluss 2016/1250). Der EuGH erklärte auch diesen Beschluss in Schrems II (C-311/18, Urteil vom 16. Juli 2020) für ungültig. Die rechtlichen Grenzen von US-Nachrichtendienstzugriffen und der Rechtsschutz europäischer Betroffener genügten dem unionsrechtlichen Maßstab nicht. Die damals geprüften Standardvertragsklauseln blieben dagegen wirksam: Ihre Verwendung setzt jedoch voraus, dass die vereinbarten Garantien unter Berücksichtigung des Rechts und der Praxis des Empfängerstaats tatsächlich eingehalten werden können. Fehlt dieser Schutz, können ergänzende Maßnahmen nötig sein; andernfalls muss die Übermittlung ausgesetzt oder beendet werden. Amtliches Urteil C-311/18.
Transfer Impact Assessment und ergänzende Maßnahmen
Bei Drittlandtransfers auf Grundlage von Art. 46 DSGVO ist die tatsächliche Schutzwirkung der Garantien für den konkreten Datenfluss zu beurteilen. Hierzu gehören Art und Sensibilität der Daten, Empfänger, Zwecke, einschlägige Zugriffsgesetze und technische Schutzmaßnahmen. Der Europäische Datenschutzausschuss konkretisierte die Prüfung in den Empfehlungen 01/2020. Insbesondere eine starke Verschlüsselung mit ausschließlich vom Datenexporteur kontrollierten Schlüsseln kann je nach Verarbeitungsszenario relevant sein; eine bloße Papierprüfung ersetzt keine wirksame Schutzmaßnahme.
5. Das EU-US Data Privacy Framework seit 2023
Mit dem Durchführungsbeschluss (EU) 2023/1795 vom 10. Juli 2023 stellte die Kommission ein angemessenes Datenschutzniveau für Datenübermittlungen an bestimmte zertifizierte US-Organisationen fest. Die Entscheidung ist keine pauschale Anerkennung sämtlicher US-Datenempfänger. Sie stützt sich unter anderem auf die Executive Order 14086 vom 7. Oktober 2022 und neue Begrenzungen sowie Kontrollmechanismen für nachrichtendienstliche Datenzugriffe. Zu ihnen gehört der Data Protection Review Court als Bestandteil eines mehrstufigen Beschwerdeverfahrens. Angemessenheitsbeschluss 2023/1795.
Was der DPF rechtlich leistet – und was nicht
Eine konkrete Übermittlung, die vollständig unter den wirksamen Angemessenheitsbeschluss fällt, kann nach Art. 45 DSGVO ohne zusätzliche Garantien nach Art. 46 erfolgen. Zu prüfen ist, ob die richtige US-Gesellschaft auf der offiziellen DPF-Teilnehmerliste aktiv geführt ist und die betreffende Datenart – etwa Beschäftigtendaten – sowie die konkrete Organisation erfasst sind. Eine zusätzliche Schrems-II-Transferfolgenabschätzung ist für die vom Beschluss gedeckte Übermittlung regelmäßig nicht erforderlich. Der DPF ist jedoch weder ein Auftragsverarbeitungsvertrag nach Art. 28 noch eine eigenständige Rechtsgrundlage nach Art. 6 DSGVO.
6. Latombe gegen Kommission: EuG, 3. September 2025, T-553/23
Der Kläger wandte sich gegen den DPF-Angemessenheitsbeschluss und beanstandete insbesondere die Unabhängigkeit des neuen Beschwerdemechanismus sowie Grenzen der Datenerhebung durch US-Nachrichtendienste. Das Gericht der Europäischen Union wies die Nichtigkeitsklage ab. Maßgeblich war die Prüfung der Rechtmäßigkeit zum Zeitpunkt des Erlasses des angegriffenen Beschlusses; das Urteil enthält keine pauschale Billigung sämtlicher künftiger Änderungen der US-Rechtslage. EuG T-553/23, ECLI:EU:T:2025:831.
Rechtsmittelverfahren 2026
Gegen das Urteil wurde am 31. Oktober 2025 Rechtsmittel eingelegt (EuGH C-703/25 P). Nach dem amtlichen Verfahrensstand vom 6. November 2026 ist das Rechtsmittel weiterhin anhängig; ein Beschluss vom 4. Juni 2026 ist dokumentiert. Eine rechtskräftige Ungültigerklärung des DPF ist damit nicht erfolgt. Der Angemessenheitsbeschluss bleibt gegenwärtig anwendbar, seine abschließende gerichtliche Überprüfung ist nicht abgeschlossen. InfoCuria-Verfahrensstand.
7. Rechtliche Bewertung: Anwendbarkeit ist nicht Unangreifbarkeit
Aus der Unwirksamkeit der früheren Beschlüsse folgt keine automatische Unwirksamkeit des heutigen DPF. Umgekehrt kann aus der Klageabweisung des EuG keine Garantie für seine dauerhafte Beständigkeit abgeleitet werden. Grundrechtlich entscheidend bleiben die Verhältnismäßigkeit staatlicher Eingriffe, die Wirksamkeit unabhängiger Rechtsbehelfe und die tatsächliche Stabilität der zugrunde liegenden US-Garantien. Die Kommission hat ihren ersten periodischen Prüfbericht am 9. Oktober 2024 vorgelegt. Erster Überprüfungsbericht der Kommission.
8. Auswirkungen auf Unternehmen, Vereine und kommunale Verwaltungen
Auch bei einer Datenhaltung in der EU können Drittlandfragen entstehen, wenn personenbezogene Daten einer gesonderten Organisation im Drittstaat administrativ zugänglich gemacht werden. Zu prüfen sind die tatsächlichen Datenflüsse und Empfänger, Rollen und Unterauftragsverarbeiter, die Rechtsgrundlage der Verarbeitung, das zulässige Übermittlungsinstrument, die konkreten DPF-Zertifizierungen sowie die technischen und organisatorischen Schutzmaßnahmen. Die besondere Rechtsbindung öffentlicher Stellen – etwa beim Einsatz von Fachverfahren, Gesundheits-, Personal- oder Sozialdaten – bleibt unabhängig vom DPF bestehen.
9. NoDSB-Kommentar
Die Schrems-Rechtsprechung zeigt, dass sich wirksamer Grundrechtsschutz nicht in Vertragsklauseln oder politischer Zusicherung erschöpfen darf. Wirtschaftliche und öffentliche Einrichtungen haben berechtigte Interessen an globalen digitalen Dienstleistungen. Diese Interessen müssen jedoch mit dem Anspruch der Menschen auf tatsächlichen Schutz ihrer Daten, überprüfbare Begrenzung staatlicher Zugriffe und wirksamen Rechtsschutz vereinbar sein. Das DPF ist derzeit ein rechtlich nutzbarer Angemessenheitsrahmen, dessen Fortbestand beobachtet und dessen Anwendungsbereich für jede konkrete Übermittlung sorgfältig geprüft werden muss.
10. Amtliche Quellen und weiterführende Dokumente
EuGH – Schrems I, C-362/14; EuGH – Schrems II, C-311/18; EuG – Latombe, T-553/23; EuGH – Rechtsmittel C-703/25 P; Kommission – Durchführungsbeschluss 2023/1795; Kommission – Standardvertragsklauseln 2021/914; EDSA – DPF-FAQ, Stand 2026; DPF-Zertifizierungsregister
11. Weiterlesen in der NoDSB-Rechtsprechung und Fachbibliothek
Die zeitliche Entwicklung des internationalen Datentransfers lässt sich anhand der dokumentierten NoDSB-Entscheidungen nachverfolgen. Vertiefend erläutern unsere Rechtsprechungsdatensätze das Urteil Schrems I (EuGH, C-362/14) und das Urteil Schrems II (EuGH, C-311/18). Weitere datenschutzrechtliche Entscheidungen findest du im NoDSB-Rechtsprechungsarchiv.
Die wesentlichen Primärquellen sind außerdem in der NoDSB-Fachbibliothek erschlossen: Schrems I, Schrems II, DPF-Angemessenheitsbeschluss 2023, Latombe 2025 und die EDSA-Empfehlungen zu ergänzenden Schutzmaßnahmen.