DATENSICHERHEIT · GRUNDLAGEN
Informationen schützen. Risiken erkennen. Sicherheit gestalten.
Informationen ermöglichen Kommunikation, wirtschaftliches Handeln, medizinische Versorgung, öffentliche Verwaltung und nahezu alle Bereiche unseres privaten Lebens. Doch Cyberangriffe, technische Defekte, menschliche Fehler und organisatorische Schwachstellen können dazu führen, dass Daten verloren gehen, manipuliert oder unbefugt offengelegt werden.
Die Folgen reichen von persönlichen Nachteilen und finanziellen Schäden bis zu Betriebsunterbrechungen und dem Verlust von Vertrauen. Datensicherheit soll Informationen zuverlässig vor Gefährdungen schützen und ihre sichere Nutzung ermöglichen. Dies betrifft nicht allein digitale Systeme, sondern auch Papierunterlagen und organisatorische Abläufe.
Das Wichtigste in einem Satz
Datensicherheit schützt Informationen vor unbefugtem Zugriff, unerlaubter Veränderung und Verlust – und sorgt dafür, dass sie bei Bedarf verfügbar bleiben.
Auf dieser Seite
- Was bedeutet Datensicherheit?
- Warum ist Datensicherheit wichtig?
- Welche Gefährdungen gibt es?
- Informationen wirksam schützen
- Datenschutz und Datensicherheit
- Informationssicherheit organisieren
- Was tun bei einem Sicherheitsvorfall?
- Datensicherheit im privaten Alltag
- Neue Technologien und neue Risiken
- Sicherheit als fortlaufender Prozess
- Unser Verständnis von Datensicherheit
- Weiterführende Fachinformationen
1. Was bedeutet Datensicherheit?
Datensicherheit umfasst technische und organisatorische Maßnahmen zum Schutz von Daten. Informationssicherheit betrachtet Informationen unabhängig von ihrer Darstellungsform, also auch Unterlagen auf Papier. IT-Sicherheit konzentriert sich auf IT-Systeme, Anwendungen und Netzwerke. Diese Aufgabenbereiche überschneiden sich und müssen gemeinsam betrachtet werden.
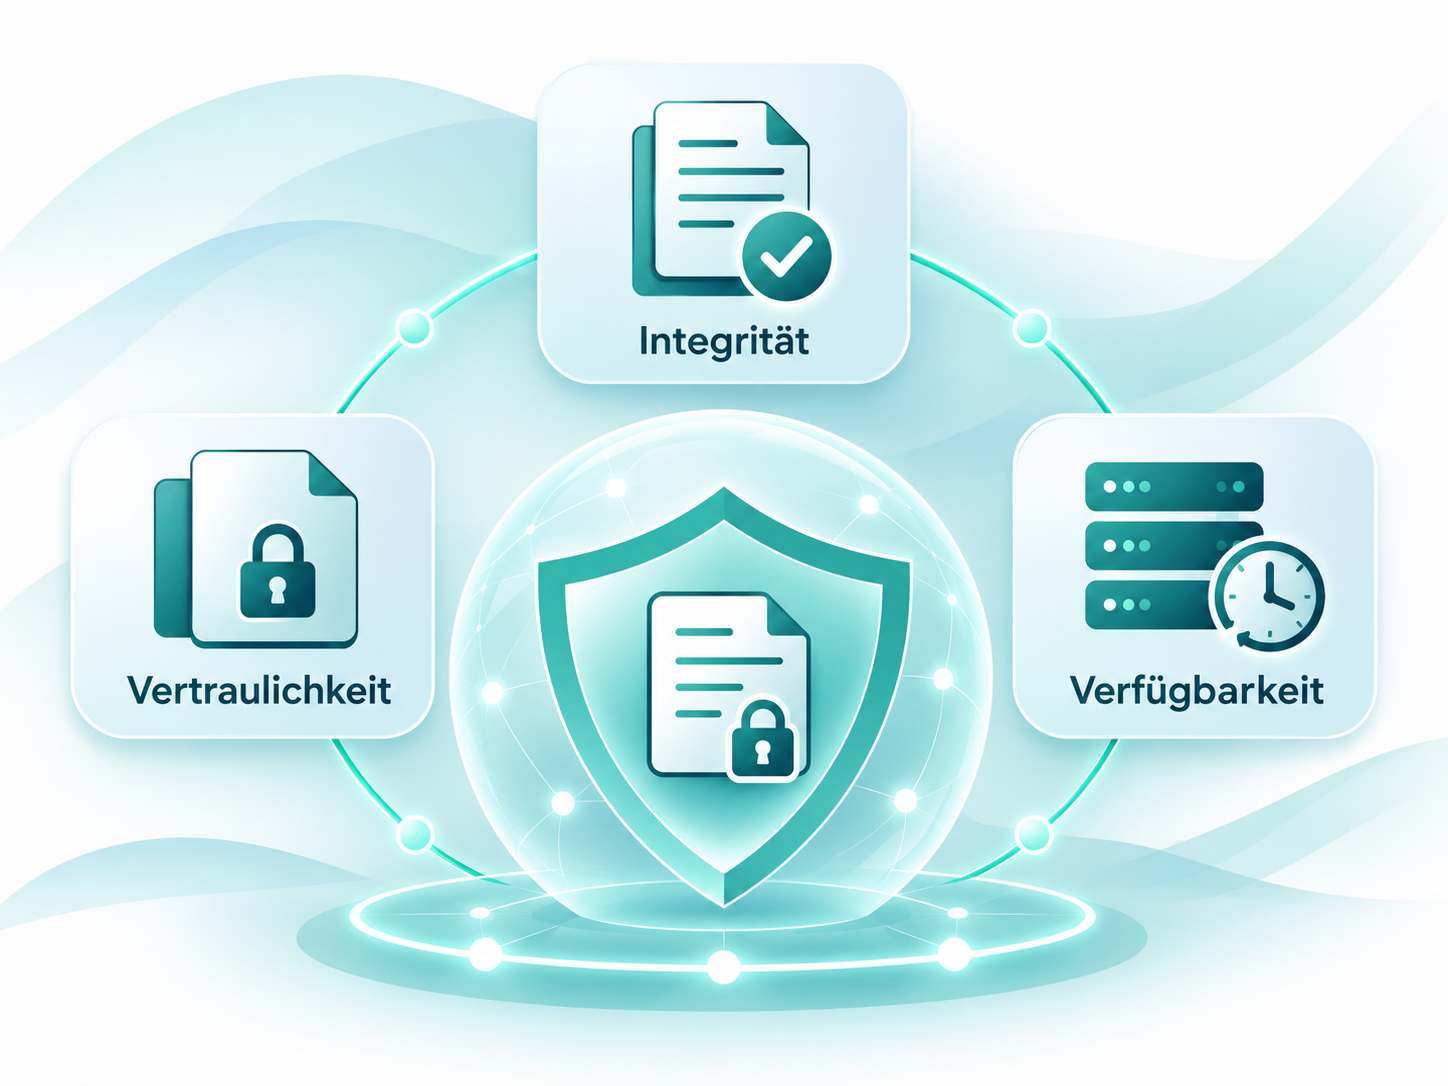
Die drei grundlegenden Schutzziele
Vertraulichkeit
Informationen dürfen nur Berechtigten zugänglich sein. Beispielsweise darf nicht jede beschäftigte Person eine Personalakte einsehen.
Integrität
Informationen sollen richtig, vollständig und gegen unerlaubte Änderungen geschützt sein. Manipulierte Bankverbindungen oder Befunde können schwere Folgen haben.
Verfügbarkeit
Informationen und Systeme müssen rechtzeitig nutzbar sein. Fällt ein wichtiges Fachverfahren aus, können wesentliche Aufgaben nicht mehr erfüllt werden.
Weitere wichtige Sicherheitsmerkmale sind die Authentizität, also die Überprüfbarkeit der Echtheit, und die Nachvollziehbarkeit sicherheitsrelevanter Vorgänge.
2. Warum ist Datensicherheit wichtig?
Unternehmen, Behörden und Privatpersonen sind von vernetzten Systemen, Cloud-Diensten und mobilen Geräten abhängig. Eine Sicherheitslücke kann viele Systeme betreffen. Ein kompromittiertes Konto kann vertrauliche Informationen offenlegen; ein Verschlüsselungstrojaner kann ganze Arbeitsabläufe lahmlegen.
Patienten, Beschäftigte und Bürger müssen darauf vertrauen können, dass die ihnen betreffenden Informationen vertraulich und zuverlässig behandelt werden. Datensicherheit ist deshalb Voraussetzung für das Vertrauen in digitale Angebote und das Funktionieren wichtiger Einrichtungen.
3. Welche Gefährdungen gibt es?
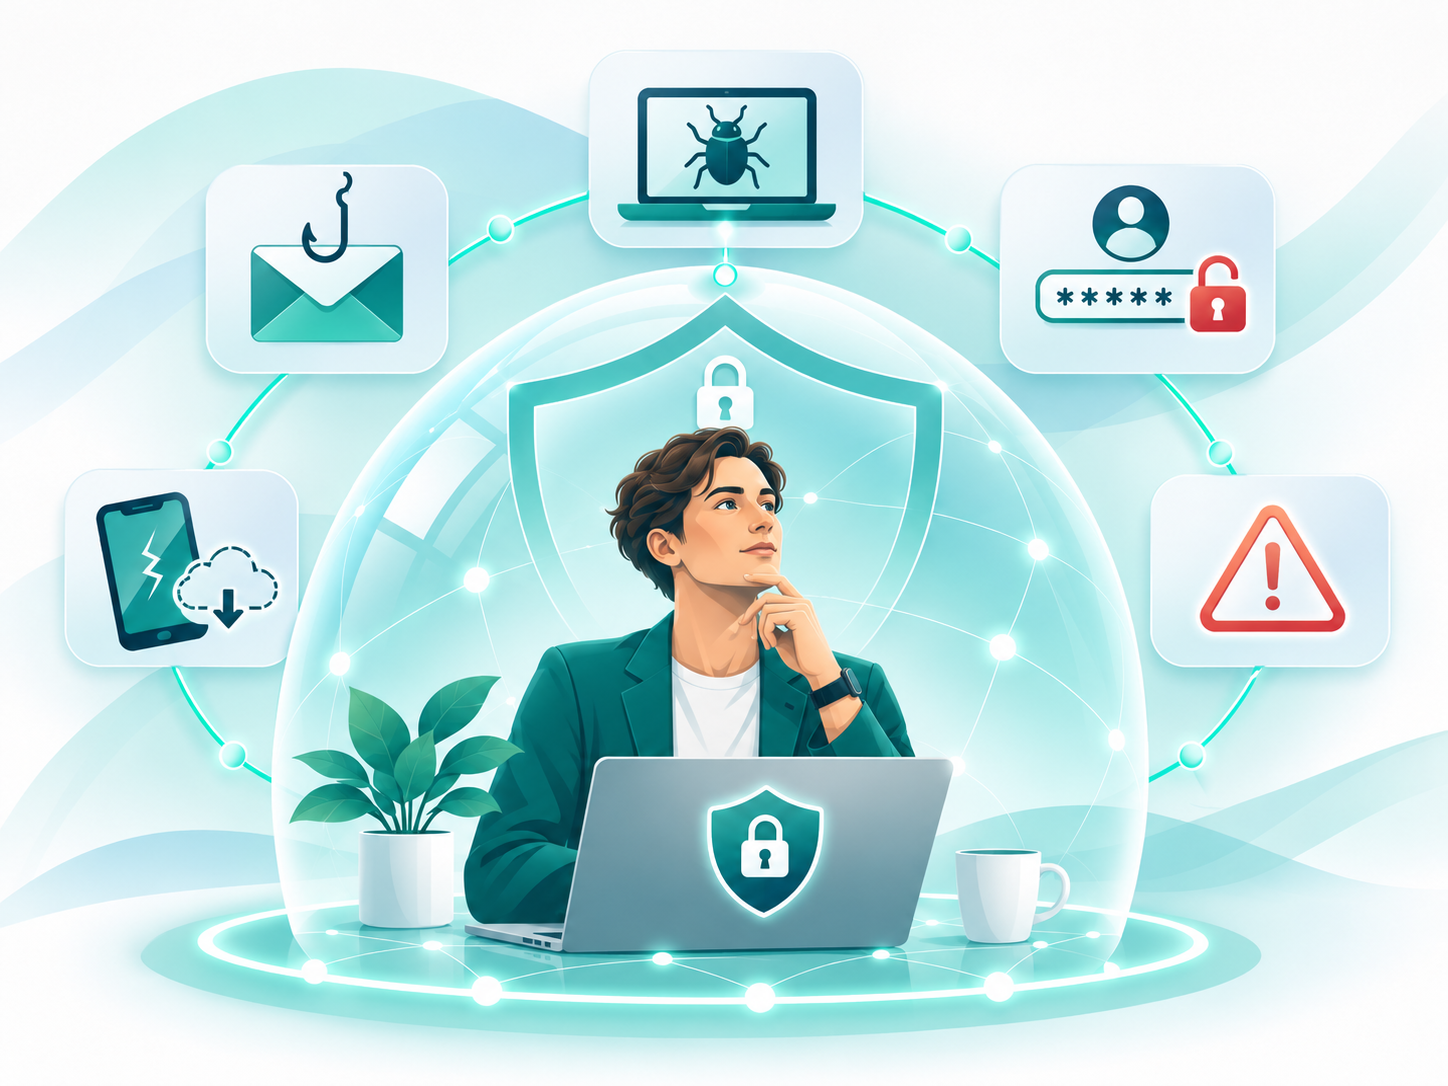
Schadsoftware und Ransomware
Schadprogramme können Daten ausspähen, verändern oder verschlüsseln. Bei Ransomware wird häufig Lösegeld gefordert, teilweise verbunden mit der Drohung, entwendete Daten zu veröffentlichen.
Phishing und Social Engineering
Gefälschte Nachrichten oder Anrufe sollen Menschen dazu bewegen, Zugangsdaten preiszugeben, schädliche Dateien zu öffnen oder Zahlungen auszulösen.
Unsichere Zugangsdaten
Wiederverwendete Passwörter und unzureichend gesicherte Konten erleichtern die Übernahme mehrerer Dienste.
Veraltete Software
Nicht installierte Sicherheitsupdates können bekannte Schwachstellen unnötig lange offenhalten.
Fehlerhafte Berechtigungen
Zu weitgehende Zugriffsrechte schaffen Risiken durch Fehlbedienung, Einsichtnahme und Missbrauch.
Geräteverlust und technische Störungen
Gestohlene Smartphones, verlorene Datenträger, defekte Hardware, Stromausfälle oder versehentliches Löschen können Informationen gefährden.
4. Wie lassen sich Informationen wirksam schützen?
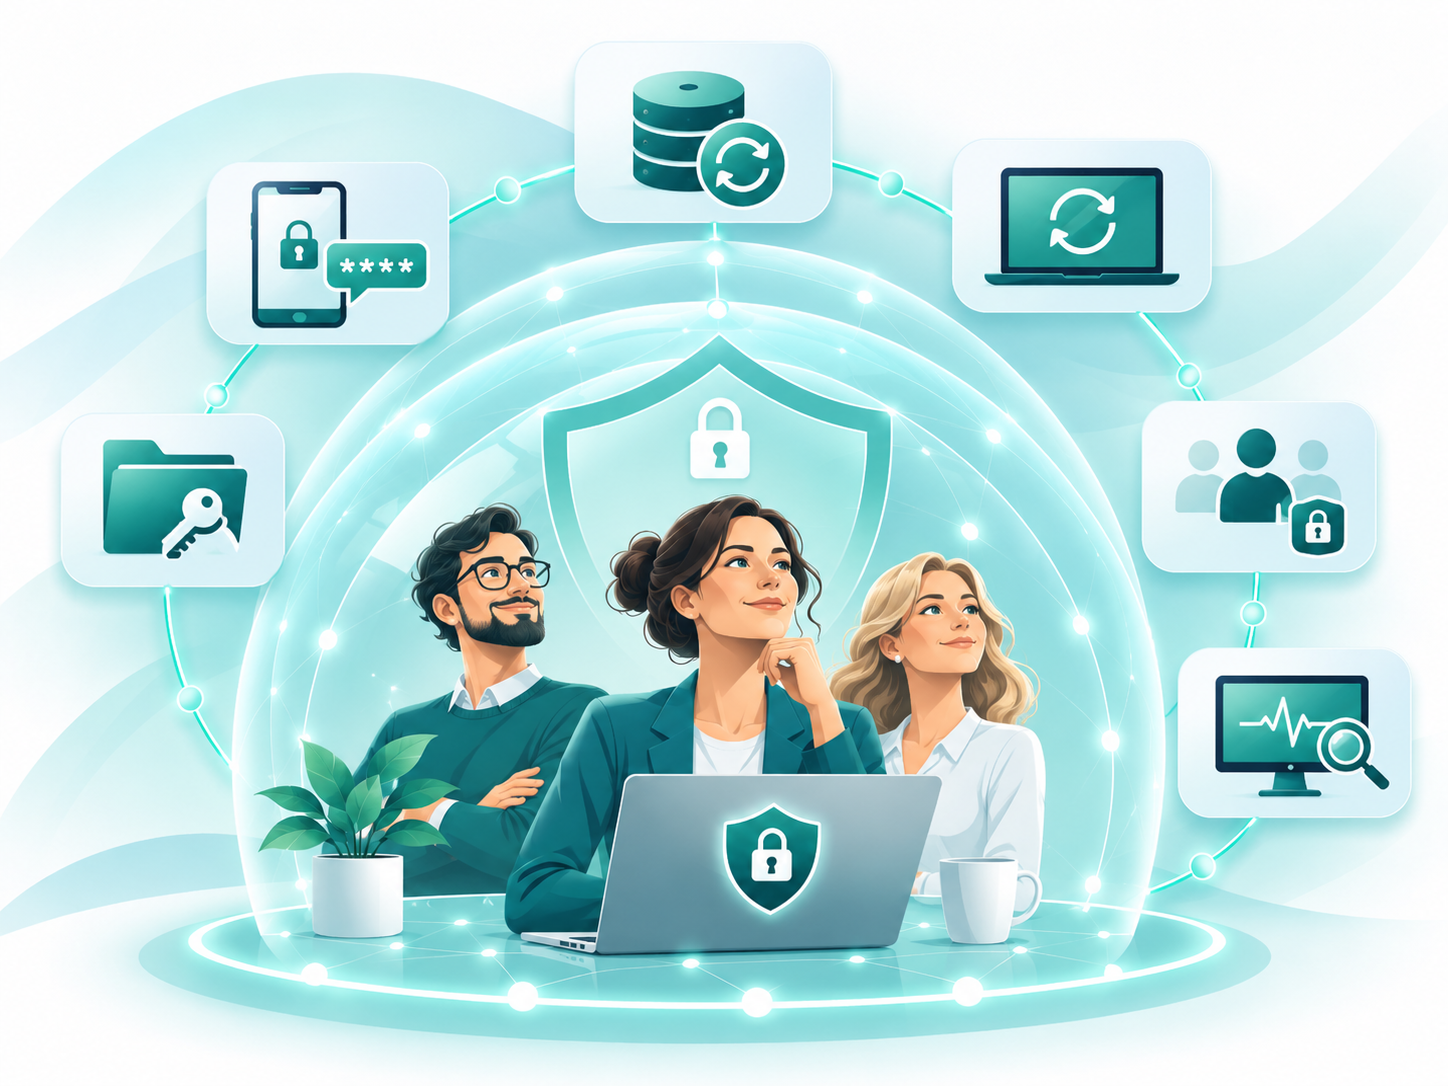
Eine einzelne Maßnahme genügt selten. Eine wirksame Sicherheitsstrategie kombiniert Schutzmechanismen, die sich gegenseitig ergänzen – häufig als Defense in Depth bezeichnet.
Sichere Anmeldung
Für wichtige Konten sollten Passkeys oder individuelle, starke Zugangsdaten und nach Möglichkeit Mehrfaktor-Authentifizierung verwendet werden.
Berechtigungen begrenzen
Nach dem Least-Privilege-Prinzip erhalten Mitarbeitende nur die Rechte, die sie für ihre Aufgaben benötigen. Diese Rechte sind regelmäßig zu prüfen.
Verschlüsselung
Geeignete Verschlüsselung schützt Daten auf Geräten und bei der Übertragung. Die Wahl des Verfahrens hängt vom Schutzbedarf ab.
Updates und sichere Konfiguration
Betriebssysteme, Anwendungen und Netzwerkkomponenten brauchen zeitnahe Sicherheitsupdates und geeignete Einstellungen.
Backups und Wiederherstellung
Wichtige Daten sind getrennt und möglichst gegen Manipulation geschützt zu sichern. Die Wiederherstellbarkeit muss regelmäßig praktisch getestet werden.
Protokollierung und Überwachung
Sicherheitsrelevante Ereignisse sind risikogerecht zu erfassen, auszuwerten und dabei selbst datenschutzgerecht zu behandeln.
Sensibilisierung
Beschäftigte müssen typische Angriffe erkennen sowie interne Meldewege und Zuständigkeiten kennen.
Ein Backup allein reicht nicht
Eine Datensicherung ist erst dann hilfreich, wenn benötigte Daten im Ernstfall innerhalb der erforderlichen Zeit tatsächlich wiederhergestellt werden können.
5. Datenschutz und Datensicherheit gehören zusammen
Datenschutz schützt die Rechte und Freiheiten natürlicher Personen bei der Verarbeitung personenbezogener Daten. Datensicherheit schützt Informationen und Systeme vor Gefährdungen. Ein System kann technisch sehr sicher und trotzdem datenschutzrechtlich unzulässig sein – oder rechtmäßig eingesetzt werden, ohne ausreichend abgesichert zu sein.
Artikel 32 DSGVO verlangt angemessene technische und organisatorische Maßnahmen unter Berücksichtigung der Risiken, des Stands der Technik und weiterer Umstände. Dazu können Verschlüsselung, Pseudonymisierung, Wiederherstellbarkeit und regelmäßige Wirksamkeitsprüfungen gehören. Mehr: Datenschutz verstehen.
6. Informationssicherheit muss organisiert werden
Datensicherheit erfordert klare Zuständigkeiten, eine Sicherheitsstrategie, die Ermittlung schutzbedürftiger Informationen und Prozesse, Risikoanalysen, angemessene Maßnahmen und kontinuierliche Kontrollen. Der Kauf einer Sicherheitssoftware allein ersetzt diese organisatorischen Aufgaben nicht.
BSI-IT-Grundschutz
Die BSI-Standards 200-1 bis 200-3 unterstützen Sicherheitsmanagement, IT-Grundschutz-Methodik und Risikobewertung. Das IT-Grundschutz-Kompendium ergänzt die Methodik um konkrete Anforderungen für unterschiedliche Prozesse und Systeme.
ISO/IEC 27001
Die internationale Norm ISO/IEC 27001 legt Anforderungen an ein Informationssicherheitsmanagementsystem fest. Sie bietet einen Rahmen für das systematische Behandeln von Risiken und die kontinuierliche Verbesserung.
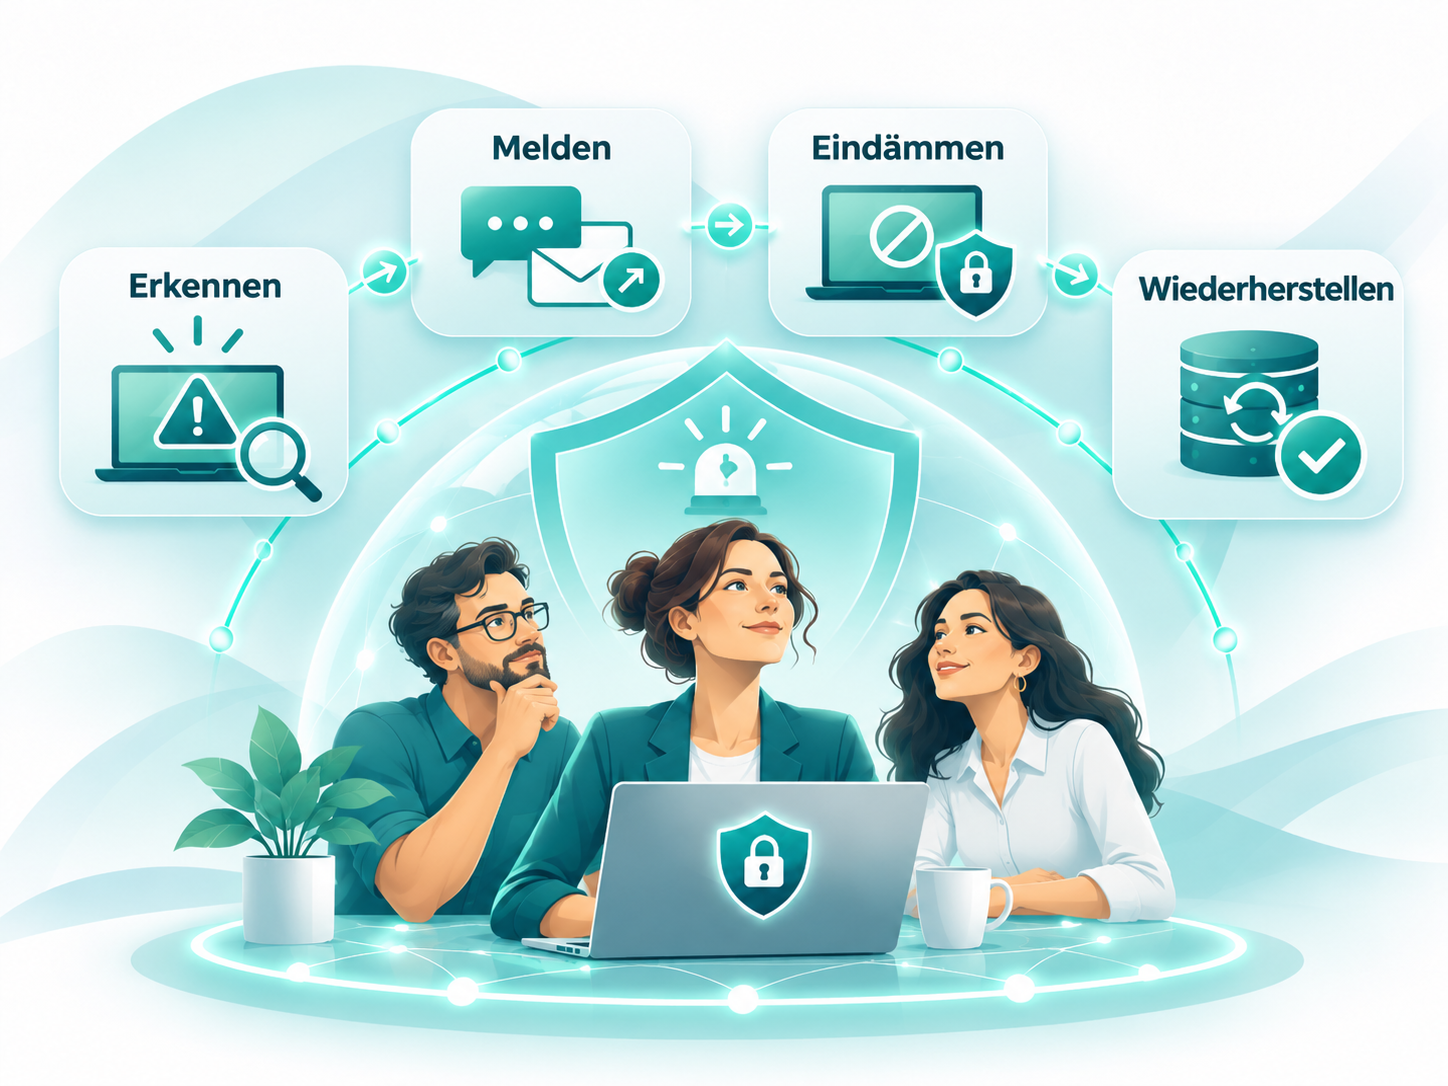
7. Was tun bei einem Sicherheitsvorfall?
Erkennen
Ungewöhnliche Systemmeldungen, gesperrte Dateien oder unbekannte Anmeldeversuche ernst nehmen.
Melden
Die vorgesehenen internen Ansprechstellen unverzüglich informieren.
Eindämmen
Abhängig vom Vorfall betroffene Systeme isolieren, Konten sichern und weitere Schäden begrenzen. Dabei nach Notfallplan vorgehen und Beweise erhalten.
Untersuchen und dokumentieren
Zeitpunkt, betroffene Systeme, Auswirkungen und eingeleitete Maßnahmen nachvollziehbar festhalten.
Wiederherstellen
Systeme und Daten kontrolliert wiederherstellen, Ursachen beseitigen und Lehren für die Zukunft ziehen.
Datenschutzrechtliche Meldepflichten prüfen
Ist der Schutz personenbezogener Daten verletzt, kann nach Art. 33 DSGVO eine Meldung an die zuständige Aufsichtsbehörde nötig sein – grundsätzlich unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden. Bei voraussichtlich hohem Risiko kann nach Art. 34 DSGVO auch eine Benachrichtigung der betroffenen Personen erforderlich werden. Weitere spezialgesetzliche Meldepflichten sind gesondert zu prüfen.
8. Datensicherheit im privaten Alltag
- Individuelle Passwörter, Passwortmanager oder Passkeys nutzen.
- Wichtige Konten durch Mehrfaktor-Authentifizierung schützen.
- Smartphones, Computer, Browser und Apps aktuell halten.
- Wichtige Fotos und Dokumente regelmäßig sichern und Wiederherstellung testen.
- Unerwartete Nachrichten, Links und Dateianhänge kritisch prüfen.
- Gerätesperre und Geräteverschlüsselung aktivieren.
- App-Berechtigungen und Privatsphäre-Einstellungen kontrollieren.
9. Neue Technologien und neue Sicherheitsrisiken
Cloud-Dienste, vernetzte Geräte und künstliche Intelligenz verändern die Bedrohungslage. Sicherheitsverantwortlichkeiten müssen zwischen Anbieter und Nutzer klar verteilt werden. KI kann Angriffe erkennen helfen, aber auch für neue Angriffsmethoden genutzt werden oder selbst Schwachstellen aufweisen.
Security by Design bedeutet, Schutzmaßnahmen bereits bei Entwicklung, Auswahl und Einführung von Systemen einzuplanen – einschließlich sicherer Voreinstellungen, geringer Zugriffsrechte und früher Risikoanalysen.
10. Sicherheit ist ein fortlaufender Prozess
Absolute Sicherheit gibt es nicht. Technologien, Arbeitsweisen und Bedrohungen ändern sich. Deshalb sind regelmäßige Prüfungen, Weiterbildung, Übungen und Verbesserungen erforderlich. Die Maßnahmen müssen zum jeweiligen Schutzbedarf passen: Für eine kleine Einrichtung sind andere Maßnahmen angemessen als für ein Krankenhaus oder eine große Verwaltung.
11. Unser Verständnis von Datensicherheit
Datensicherheit ist mehr als Technik. Sie verbindet Menschen, Organisation, Recht und Technologie. Sicherheitsmaßnahmen müssen verständlich, praktikabel und im Alltag wirksam sein. NoDSB steht für Sicherheit, die Informationen schützt, Risiken nachvollziehbar behandelt und Organisationen handlungsfähig hält.
Weiterführende Fachinformationen
- Bundesamt für Sicherheit in der Informationstechnik (BSI) – amtliche Sicherheitsinformationen und Warnungen
- BSI-IT-Grundschutz – systematische Sicherheitsmethodik
- ENISA – europäische Fachberichte und Empfehlungen zur Cybersicherheit
- Allianz für Cyber-Sicherheit – Austausch und Hilfestellungen für Organisationen
- NoDSB Fachbibliothek – weitere kommentierte Quellen und Werkzeuge
NoDSB – Datenschutz verstehen. Datensicherheit gestalten. Vertrauen schaffen.
Weiterführende Informationen
Wer Informationssicherheit systematisch organisieren möchte, findet in den folgenden Fachseiten methodische Grundlagen. BSI-IT-Grundschutz · ISO/IEC-27000-Normenreihe.