DIGITALE EINFLUSSNAHME · OPEN SOURCE INTELLIGENCE · IT-FORENSIK
Wie erkennt man koordinierte digitale Einflussoperationen? Nicht durch ein einzelnes auffälliges Profil oder einen vermeintlich eindeutigen „Bot-Score“. Belastbare OSINT-Analysen verbinden öffentlich zugängliche Beobachtungen mit nachvollziehbarer Datensicherung, Zeitreihen, Textvergleichen und Netzwerkgrafiken. Sie halten zugleich fest, welche Zusammenhänge nur vermutet werden. Diese NoDSB-Seite erläutert den Weg von der Forschungsfrage bis zum überprüfbaren Befund.
Was bedeutet OSINT im Kontext digitaler Einflussnahme?
Open Source Intelligence (OSINT) bezeichnet die systematische Gewinnung und Auswertung von Erkenntnissen aus rechtmäßig zugänglichen Quellen. Dazu können öffentliche Social-Media-Beiträge, Webseiten, Medienarchive, Datensätze und Berichte gehören. OSINT ist eine Methode der Informationsgewinnung, keine eigenständige Ermächtigung zum Sammeln oder Überwachen personenbezogener Daten.
Für digitale Einflussoperationen untersucht OSINT vor allem beobachtbares Verhalten: Wer veröffentlicht wann welche Inhalte? Welche Accounts teilen identische Links? Wie entstehen Gruppen wiederkehrender Interaktionen? Und welche Annahmen über die beteiligten Personen oder Organisationen lassen sich tatsächlich belegen?
Das Berkeley-Protokoll von UN-Menschenrechtsinstitutionen und dem Human Rights Center der University of California, Berkeley beschreibt professionelle Standards für Identifizierung, Sicherung, Verifikation, Analyse und Präsentation digitaler Informationen. Es wurde für Untersuchungen schwerer Menschenrechts- und Völkerrechtsverletzungen entwickelt; seine Anforderungen an dokumentierbare Beweisketten sind auch für die methodische Qualität anderer OSINT-Untersuchungen hilfreich, ohne dadurch unmittelbar rechtsverbindlich für sie zu werden.
Die vier zentralen Analysefragen
- Existiert das Artefakt? Ist ein konkreter Beitrag, ein Bild, ein Link oder ein Zeitstempel nachvollziehbar dokumentiert?
- Gibt es ein Muster? Wiederholen sich Texte, Veröffentlichungszeiten, URLs, Gestaltungselemente oder Interaktionsbeziehungen systematisch?
- Liegt Koordination vor? Stützen mehrere unabhängige Beobachtungen die Annahme eines abgestimmten Vorgehens – und welche alternativen Erklärungen bestehen?
- Wer ist verantwortlich? Lassen sich Kampagnenbezug, Betreiber oder staatliche Steuerung durch zusätzliche belastbare Erkenntnisse zuordnen?
Wichtig: Die vier Fragen müssen nicht alle beantwortbar sein. Ein belegter Verbreitungscluster ist nicht automatisch ein Bot-Netzwerk; ein Bot-Netzwerk wiederum ist noch kein Nachweis ausländischer Steuerung oder messbarer Wahlwirkung.
Schritt 1: Untersuchungsfrage und rechtlichen Rahmen festlegen
Vor jeder Datenerhebung sollte die Fragestellung eng definiert werden. Beispiel: „Wurden fünf identische Videolinks innerhalb eines begrenzten Beobachtungszeitraums durch mehrere öffentlich sichtbare Accounts ungewöhnlich synchron verbreitet?“ Das ist prüfbarer als die pauschale Frage, ob hinter einer politischen Debatte „Bots aus dem Ausland“ stehen.
- Untersuchungszweck, Zeitraum, Plattformen und Auswahlkriterien dokumentieren.
- Vorab festlegen, welche Felder tatsächlich benötigt werden – etwa öffentliche URL, Veröffentlichungszeit, Textfingerabdruck und Interaktionstyp.
- Geeignete Rechtsgrundlage und gegebenenfalls Plattformbedingungen prüfen; bei Behörden zusätzlich Aufgaben, Zuständigkeit und Befugnisse bewerten.
- Erhebungsgrenzen und Nichtbeobachtbarkeit ausdrücklich notieren, etwa gelöschte Beiträge, private Gruppen oder eingeschränkte Programmschnittstellen.
- Prüf- und Löschfristen sowie Rollen für Zugriff und Auswertung definieren.
Schritt 2: Öffentliche Belege reproduzierbar sichern
Eine belastbare Dokumentation braucht mehr als einen isolierten Screenshot. Sie sollte Quelle, Abrufzeit, ursprüngliche Veröffentlichungszeit einschließlich Zeitzone, Untersuchungsbezug und gegebenenfalls den unveränderten Originalinhalt festhalten. Eine kryptografische Prüfsumme wie SHA-256 kann nach der Erhebung spätere Dateiänderungen erkennbar machen; sie beweist jedoch nicht, dass die ursprüngliche Quelle authentisch war.
Zu einem einfachen Belegdatensatz gehören beispielsweise eine interne Beleg-ID, Plattform, öffentliche Beitrags-URL, Abrufzeitpunkt (UTC), Zeitpunkt laut Plattform, Inhaltsbeschreibung, gesicherte Datei, SHA-256-Wert und dokumentierte Unsicherheiten. Wenn die Quelle später gelöscht wird, muss erkennbar sein, was tatsächlich wann vorlag.
Schritt 3: Zeitreihen und Wiederholungen untersuchen
Zeitliche Cluster können ein Hinweis auf gemeinsame Planung sein. Aussagekräftig wird die Untersuchung erst mit einer Vergleichsgrundlage: Wie häufig kommen gleichzeitige Veröffentlichungen bei ähnlichen Themen oder legitimen Nachrichtenereignissen normalerweise vor? Was verändert sich nach einer offiziellen Pressemitteilung oder einem außergewöhnlichen Ereignis?
Zur Textanalyse eignen sich exakte Duplikate, identische Links und – mit entsprechender Vorsicht – Ähnlichkeitsverfahren für leicht umformulierte Inhalte. Auch KI-generierte Texte, Sprachwechsel und Übersetzungen können in der Praxis eine Rolle spielen. Ähnliche Formulierungen dürfen aber nicht mit gemeinsamer Kontrolle gleichgesetzt werden.
Schritt 4: Beziehungen als Netzwerk modellieren
In einer Netzwerkgrafik werden Knoten (etwa Accounts, veröffentlichte Beiträge oder Domains) und Kanten (beispielsweise Reposts, Markierungen, Verlinkungen oder identische Medienartefakte) dargestellt. Die Art der Beziehung muss in Legende und Datenmodell benannt sein. Ein Account kann eine hohe Anzahl Verbindungen haben, weil er häufig erwähnt wird – nicht weil er ein Netzwerk steuert.
| Muster | Mögliche Beobachtung | Andere plausible Erklärung |
|---|---|---|
| Zeitliche Synchronität | Viele Beiträge innerhalb weniger Sekunden | Gemeinsames Nachrichtenereignis oder legitime Planung |
| Wiederholte Linkverteilung | Mehrere Accounts teilen dieselbe URL | Reguläre Medienberichterstattung oder öffentliche Kampagne |
| Textähnlichkeit | Identische Satzbausteine und Schreibfehler | Zitate, gemeinsame Vorlagen oder Kopieren ohne Abstimmung |
| Dichtes Repost-Netzwerk | Dieselben Accounts verstärken sich gegenseitig | Organisch gewachsene Community oder Fangruppe |
| Medienimitation | Nachahmung eines Logos oder Nachrichtenlayouts | Satire, Fälschung oder unzulässige Markenanmaßung – Kontext prüfen |
| Mehrere unabhängige Indikatoren | Verbindungen, Zeitmuster und Artefakte stimmen überein | Erhöht den Analysewert, beweist aber keine staatliche Steuerung |
Ein fiktives Beispiel: Wann spricht etwas für Koordination?
Beobachtung: In einer öffentlich einsehbaren Diskussion erscheinen innerhalb weniger Minuten 24 Beiträge. Davon enthalten 18 denselben Link und 15 eine nahezu identische Textpassage. Einige Profile markieren außerdem dieselbe Nachrichtenredaktion.
Hypothese: Die Beiträge könnten aus einer gemeinsamen Vorlage stammen und abgestimmt veröffentlicht worden sein. Alternative Erklärungen: Ein offener Aufruf, die Übernahme einer Pressemitteilung, ein Nachrichtenereignis oder eine echte Aktivistengruppe könnten ähnliche Muster erzeugen.
Prüfung: Originalbeiträge sichern, zeitliche Reihenfolge analysieren, Textvarianten vergleichen, die gemeinsame URL prüfen und – soweit rechtmäßig möglich – weitere unabhängige Hinweise erheben. Erst anschließend wird die Koordinationshypothese vorsichtig bewertet. Die Zahlen sind ein vollständig erfundenes didaktisches Beispiel, keine Beobachtungen realer Nutzer.
Schritt 5: Beweiskraft differenziert beurteilen
| Ebene | Vertretbare Formulierung | Was noch nicht behauptet werden sollte |
|---|---|---|
| 1 – Einzelbeleg | „Dieser öffentliche Beitrag wurde am angegebenen Zeitpunkt dokumentiert.“ | „Der Account ist ein Bot.“ |
| 2 – Muster | „Mehrere Beiträge weisen identische Inhalte und nahe Zeitstempel auf.“ | „Ein Betreiber kontrolliert alle Accounts.“ |
| 3 – Koordination | „Mehrere Indikatoren stützen die Hypothese abgestimmter Veröffentlichung.“ | „Die Accounts sind staatlich gesteuert.“ |
| 4 – Kampagnenzuordnung | „Das Muster stimmt mit einer dokumentierten Kampagne überein.“ | „Jeder beteiligte Nutzer ist Teil der Operation.“ |
| 5 – Verantwortlichkeit | „Eine veröffentlichte Untersuchung oder Behörde ordnet die Operation begründet zu.“ | „Eine konkrete Wahlentscheidung wurde dadurch verursacht.“ |
Die Attribution einer Operation zu einem Staat ist eine wesentlich weitergehende Aussage als die Beobachtung identischer Reposts. Sie kann infrastrukturelle Spuren, behördliche Erkenntnisse, öffentlich dokumentierte Beziehungen und eine belastbare Abwägung alternativer Erklärungen voraussetzen. Nichtöffentlich zugängliche Daten lassen sich mit reinem OSINT regelmäßig nicht ersetzen.
Beispiel Matrjoschka: Rollen und Verbreitungswege statt Bot-Vermutungen
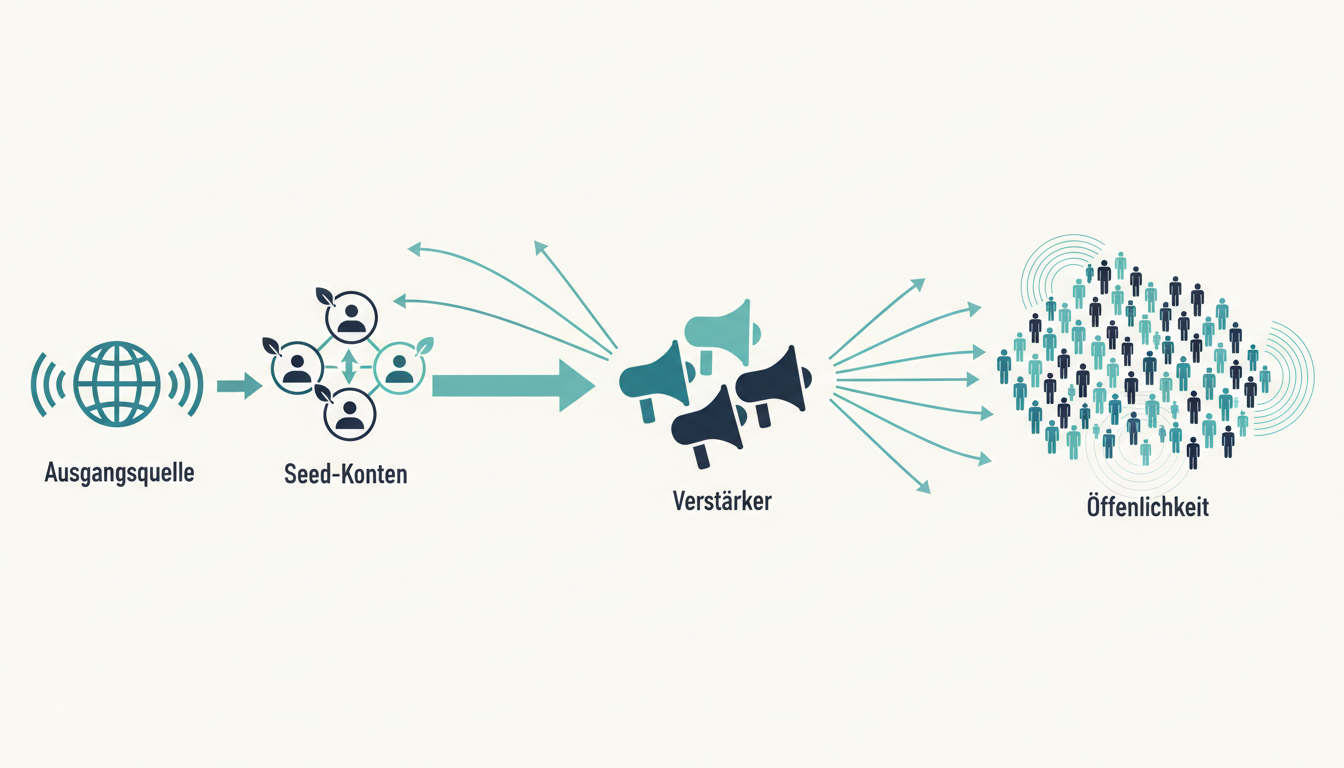
Die Matrjoschka-Kampagne ist ein praktisches Beispiel für eine strukturierte Analyse. Der vierte EEAS-Bericht vom 12. März 2026 beschreibt die Untersuchung von FIMI anhand wiederkehrender Taktiken, Infrastrukturen und Verbreitungsbeziehungen. Relevant sind insbesondere die Funktionen von Ausgangsquellen, weiterverbreitenden Konten und über Plattformen verteilten Medienartefakten.
Eine NoDSB-Fallstudie erläutert diese Mechanismen detaillierter: Matrjoschka – Anatomie einer Desinformationskampagne. Die Analyse dokumentierter Beiträge beweist dabei weder automatisch automatisierte Nutzung einzelner Profile noch eine bestimmte Reichweite oder Wahlwirkung.
Methodische Referenzen: FIMI, CIB und Berkeley-Protokoll
Der Europäische Auswärtige Dienst verbindet für seine FIMI-Analysen Narrative mit Tactics, Techniques and Procedures (TTPs) sowie strukturierten Austauschformaten. Für koordinierte unauthentische Aktivitäten beschreibt ein im März 2026 im EU Knowledge Hub vorgestellter Entscheidungsbaum Kriterien zu Koordination, Authentizität, Quellen und beobachtbarer Wirkung. Beide Ansätze unterstreichen, dass Erkennung mehrere Kriterien benötigt.
Das Berkeley-Protokoll empfiehlt professionelle Standards für die Sicherung und Verifikation digitaler Quellen. Diese Standards helfen insbesondere dabei, Herkunft und Integrität der untersuchten Dateien, dokumentierte Untersuchungsschritte und die Nachvollziehbarkeit späterer Bewertungen zu verbessern.
Datenschutz und Grenzen der Auswertung
Öffentliche Accountnamen, Beiträge, Beziehungen und veröffentlichte Zeiten können personenbezogene Daten darstellen. Bei einer Verarbeitung im Anwendungsbereich der DSGVO sind unter anderem Rechtsgrundlage, Zweckbindung, Datenminimierung, Speicherbegrenzung und Transparenz zu prüfen. Pseudonymisierung kann Risiken verringern, hebt den Personenbezug aber nicht ohne Weiteres auf. Bei öffentlichen Stellen kommen spezifische Aufgaben- und Befugnisfragen hinzu.
- Keine massenhafte Erhebung allein aufgrund politischer Meinungen oder Zugehörigkeiten.
- Nur aufgabengerechte öffentliche Daten auswerten und Zugriffe sowie Löschung dokumentieren.
- Bewertungen nicht als feststehende Tatsachen über identifizierbare Personen veröffentlichen.
- Automatische Scores nicht ohne menschliche Kontextprüfung als Bot- oder Gefährdungsnachweis verwenden.
- Bei Erhebung sensibler Informationen, Profilbildung oder größeren Datenmengen besonders sorgfältig die Datenschutzrisiken und eine mögliche DSFA-Pflicht prüfen.
- Personenbezogene Rohdaten nicht in öffentliche Demonstrationsgrafiken, GitHub-Repositories oder frei zugängliche Testumgebungen übernehmen.
Perspektive für das NoDSB-OSINT-Projekt
Ein möglicher künftiger Analysebereich könnte importierte, rechtmäßig erhobene Datensätze in getrennten Ansichten darstellen: Zeitachse, Account-Interaktionen, geteilte Links, Medienartefakte und dokumentierte Beweiskraft. Jede Visualisierung sollte ihre Datenquelle, den Beobachtungszeitraum, methodische Einschränkungen und eine nachvollziehbare Legende mitführen. Für Demonstrationen sind synthetische oder belastbar anonymisierte Datensätze vorzuziehen.
Diese Fachseite dokumentiert zunächst Methoden und Anforderungen; sie enthält keinen produktiv angebundenen Scanner, keine automatisierte Plattformüberwachung und keine personenbezogene Netzwerkliste. Eine spätere technische Integration wird separat entwickelt und vorab hinsichtlich Sicherheit und Datenschutz geprüft.
Weiterführende Seiten auf NoDSB
Den Einstieg bietet Digitale Einflussnahme. Die verschiedenen Accountrollen erläutert Bots, Trolle und koordinierte Netzwerke. Zum Prüfen fragwürdiger Medieninhalte siehe Desinformation und manipulierte Nachrichten sowie Websites untersuchen. Weitere Materialien werden in der Fachbibliothek gesammelt.
Quellen und methodische Vertiefung
- Europäischer Auswärtiger Dienst: FIMI-Methodik, TTPs und OSINT-Leitfäden.
- EEAS, 12.03.2026: Vierter Bericht über FIMI-Bedrohungen.
- Europäische Kommission, 03.03.2026: Coordinated Inauthentic Behaviour Detection Tree.
- Human Rights Center / OHCHR: Berkeley Protocol on Digital Open Source Investigations.
- Berkeley Human Rights Center: Evaluating Digital Open Source Imagery (2024).
Redaktionsstand: 3. November 2026. Diese Seite ist ein unveröffentlichter Fachentwurf. Methoden, Zahlen und Netzwerke in didaktischen Beispielen sind ausdrücklich fiktiv. Bewertungen realer Personen oder Kampagnen erfordern zusätzliche überprüfbare Belege und eine gesonderte rechtliche Prüfung.