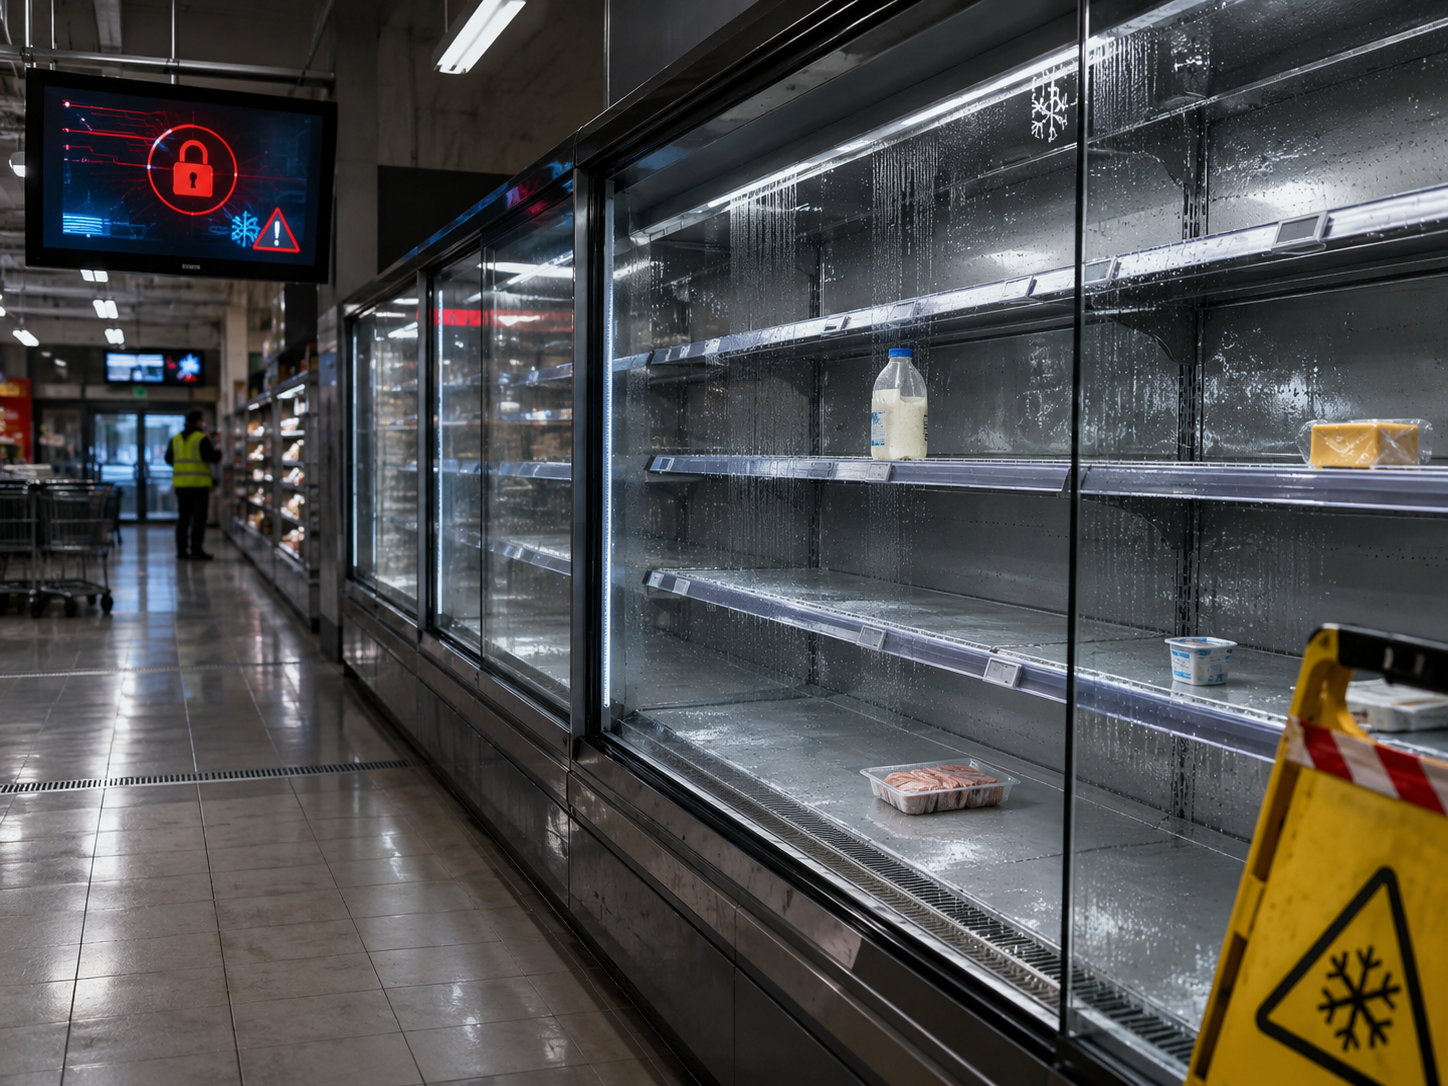
Wenn ein Kühlregal plötzlich heizt statt kühlt, ist das nicht unbedingt ein technischer Defekt: Cyberangriffe auf die Steuerung von Supermarkt-Kühlanlagen haben in mehreren europäischen Ländern große Mengen an Lebensmitteln unbrauchbar gemacht. Anfang November 2026 wurde auch ein Fall in Niederbayern bestätigt. Die Ereignisse verdeutlichen, wie eng digitale Sicherheit und die Funktionsfähigkeit alltäglicher Infrastruktur inzwischen miteinander verbunden sind.
Aktualisierung vom 4. November 2026: Weitere betroffene Kühlanlagen
Die Berichterstattung vom 4. November ergänzt die bisher bekannten Vorfälle um weitere Fälle: In den Kreisen Kaiserslautern und Kusel in Rheinland-Pfalz sind nach Polizeiangaben ein Supermarkt und ein Lebensmittelbetrieb betroffen. Der SWR berichtet von Fernzugriffen auf die Steuerung der Kühlanlagen in der Nacht zum 2. November. Die Schadenshöhe wird noch ermittelt.
BR24 berichtet am 4. November außerdem über eine betroffene Metzgerei im Landkreis Neustadt an der Waldnaab. Nach dem nächtlichen Temperaturanstieg entstand dort ein Sachschaden von mehreren Zehntausend Euro.
Für Lilienthal in Niedersachsen nennt der NDR inzwischen Lebensmittelverluste im Wert von rund 63.000 Euro. Die Anlagen hätten sich nach Betreiberangaben bis auf etwa 30 Grad erwärmt. Die Zentrale Kriminalinspektion Oldenburg untersucht den Vorfall.
Einordnung: Die neuen Fälle verdeutlichen die physische Wirkung von Angriffen auf vernetzte Betriebstechnik. Ob die verschiedenen Vorfälle technisch oder personell zusammenhängen, ist noch nicht abschließend geklärt. Besonders wichtig sind abgesicherte Fernwartung, Netztrennung sowie unabhängige Warnungen bei Temperatur- und Sollwertabweichungen.
Quellen vom 4. November: SWR Aktuell; BR24; NDR.
Vom Kühlregal zum Angriffsziel
Im Oktober 2026 berichtete der Bayerische Rundfunk über Angriffe auf Kühltechnik in Supermärkten in Frankreich und den Niederlanden. Unbefugte hatten die Regelung von Anlagen so manipuliert, dass sie statt zu kühlen aufheizten. Medienberichten zufolge wurden dabei Temperaturen von bis zu 50 Grad eingestellt. Für die betroffenen Unternehmen bedeutete das erhebliche Warenverluste: Lebensmittel, deren vorgeschriebene Kühltemperatur nicht mehr gewährleistet war, mussten entsorgt werden.
Am 2. und 3. November folgten Meldungen über weitere Vorfälle in europäischen Ländern. Auch die Edeka-Filiale Ernst in Reisbach (Landkreis Dingolfing-Landau) war betroffen. Nach Angaben des Marktes wurden die Kühlanlagen in der Nacht auf Montag, den 2. November, auf einen Heizbetrieb von 50 Grad umgestellt. Große Mengen gekühlter Ware waren anschließend nicht mehr verwendbar. Das Polizeipräsidium Niederbayern nahm Ermittlungen auf. Wer hinter den Angriffen steckt und ob alle gemeldeten Fälle auf denselben technischen Zugriffsweg zurückgehen, ist zum Zeitpunkt dieses Beitrags nicht gesichert.
Warum sind Kühlanlagen überhaupt über das Netzwerk erreichbar?
Die Kühlung eines modernen Supermarktes besteht häufig nicht mehr aus vollständig voneinander unabhängigen Geräten. Steuerungen, Sensoren, Temperaturüberwachung und Fernwartung können zentral vernetzt sein. Das erleichtert die Überwachung vieler Anlagen, die automatische Alarmierung und die Wartung durch Dienstleister. Zugleich entsteht damit eine digitale Verbindung zu Systemen, die unmittelbar in physische Prozesse eingreifen.
Solche Anlagen gehören zur Operational Technology (OT), also zur Technik, die Maschinen oder Betriebsprozesse steuert. Ihre Sicherheitsanforderungen unterscheiden sich teilweise von denen klassischer Büro-IT. Wo ein gestörter Webdienst lediglich nicht erreichbar ist, kann eine kompromittierte Kühlsteuerung reale Warenbestände zerstören. Für die Lebensmittelsicherheit ist außerdem die lückenlose Einhaltung und Dokumentation der Kühlkette bedeutsam.
Wie konnten die Angreifer zugreifen?
Der BR berichtet unter Berufung auf französische Untersuchungen, dass Steuerungssoftware von Danfoss sowie Produkte von Copeland betroffen waren. Daraus lässt sich allerdings nicht ableiten, dass sämtliche Systeme dieser Hersteller unsicher sind oder dass bereits ein vollständiger technischer Ablauf aller Angriffe öffentlich feststeht. Ebenso wenig ist damit eine konkrete Schwachstelle für den Vorfall in Reisbach belegt.
Grundsätzlich entstehen Risiken etwa durch aus dem Internet erreichbare Fernwartungszugänge, unzureichend abgesicherte Benutzerkonten, veraltete Software oder eine fehlende Trennung zwischen Unternehmensnetz und Anlagensteuerung. Das sind typische Angriffsflächen vernetzter Betriebstechnik – keine gesicherte Rekonstruktion dieser konkreten Angriffe.
Was Betreiber jetzt überprüfen sollten
- Erreichbarkeit: Steuerungen und Wartungsschnittstellen nicht unnötig direkt aus dem öffentlichen Internet erreichbar machen.
- Netzsegmentierung: Kühltechnik, Kassensysteme, Büro-IT und Gäste-WLAN technisch trennen.
- Zugriffsschutz: Personengebundene Konten, starke Authentisierung und eng begrenzte Dienstleisterzugänge einsetzen.
- Aktualisierungen: Firmware, Steuerungssoftware und Fernwartungsdienste nach einem geregelten Verfahren pflegen.
- Erkennung: Ungewöhnliche Sollwertänderungen, Fernzugriffe und Temperaturabweichungen protokollieren und alarmieren.
- Notfallbetrieb: Zuständigkeiten, sichere lokale Bedienung, Temperaturkontrolle und Maßnahmen zur Lebensmittelrettung vorab festlegen.
Ein Fall für die Informationssicherheit – und gegebenenfalls den Datenschutz
Der Angriff auf eine Kühlanlage ist zunächst ein Vorfall der Informations- und Betriebssicherheit. Dass Lebensmittel verderben, begründet für sich genommen noch keine Verletzung des Schutzes personenbezogener Daten nach Art. 4 Nr. 12 DSGVO. Eine datenschutzrechtliche Bewertung wird insbesondere dann erforderlich, wenn im Zusammenhang mit dem Angriff personenbezogene Informationen offengelegt, verändert, vernichtet oder unbefugt zugänglich werden – etwa durch einen Zugriff auf Beschäftigten-, Kunden- oder Zugangsdaten.
Die Vorgänge zeigen zugleich eine grundsätzliche Schwäche digitalisierter Organisationen: Werden Anlagen aus Gründen der Effizienz miteinander vernetzt, müssen die damit verbundenen Risiken von Anfang an mitgedacht werden. Sicherheit ist dabei nicht allein Sache der IT-Abteilung, sondern auch des Einkaufs, der technischen Betriebsführung, der Dienstleistersteuerung und des Krisenmanagements.
Was bedeutet das für Verbraucher?
Die Berichte sind ernst zu nehmen, rechtfertigen aber keine pauschale Aussage, die Lebensmittelversorgung sei insgesamt gefährdet. Betroffene Händler müssen prüfen, ob Kühlketten unterbrochen wurden und Ware noch abgegeben werden darf. Für Kundinnen und Kunden ist vor allem wichtig, dass solche Störungen erkannt werden und betroffene Produkte nicht in den Verkauf gelangen.
Fazit: Cyberangriffe haben längst physische Folgen
Die manipulierten Kühlanlagen sind ein anschauliches Beispiel für die Risiken vernetzter Betriebstechnik. Was zunächst wie ein IT-Problem aussieht, kann innerhalb weniger Stunden zu erheblichem Sachschaden, Lebensmittelverschwendung und Vertrauensverlust führen. Wer digitale Steuerungen einsetzt, muss daher nicht nur über Effizienz und Fernwartung nachdenken, sondern auch über Zugriffsbegrenzung, Überwachung und einen belastbaren Notfallplan.
Informationssicherheit vertiefen
Für den systematischen Schutz vernetzter Anlagen erläutert NoDSB die Grundlagen der Datensicherheit und das Vorgehen nach BSI-IT-Grundschutz. Die ISO/IEC-27000-Normenreihe bietet außerdem Orientierung für das Management von Informationssicherheitsrisiken.
Quellen und weiterführende Berichte
- BR24: Gehackte Kühlregale – Wie sicher sind unsere Supermärkte? (16./19.10.2026)
- BR24: Cyberangriff auf Kühlsysteme – Supermärkte schlagen Alarm (03.11.2026)
- Stuttgarter Nachrichten/dpa: Hackerangriff jetzt auch auf Supermarkt in Bayern (03.11.2026)
- ImTicker: Kühlregale auf 50 Grad – Hackerangriff trifft Supermärkte in Deutschland (03.11.2026)
- Deutschlandfunk: Hackerangriffe auch auf Kühlanlagen in deutschen Supermärkten (03.11.2026)
Redaktionsstand: 3. November 2026. Die Ermittlungen dauern an; technische Ursachen und Zuordnung der Angriffe können sich durch neue Erkenntnisse präzisieren.